Полезные инструменты с заданными полномочиями
Сотрудники могут искать сведения, работать с файлами, запускать расчёты и использовать приложения. Для каждого сценария компания определяет источники, доступные действия и место обработки.
Защита компании при работе с ИИ
Дайте сотрудникам ИИ для работы с 1С, CRM, документами и кодом, сохраняя управление доступом, данными и операциями. Flown объединяет права пользователей и подключений, ограничения исполнения и проверку действий. Компания выбирает размещение платформы, модели и допустимые внешние сервисы.
Модель защиты компании
Компания определяет полномочия сотрудника и ИИ. Проверки доступа, права исходных систем и ограничения исполнения задают границы, в которых выполняется работа.
Кто обращается и к каким объектам имеет доступ.
Какие подключения, материалы и инструменты разрешены.
Права источника, ограничения среды и сети.
Параметры операции и предусмотренное разрешение.
Материалы работы, события и данные запуска.
Схема уровней контроля. Конкретный состав проверок определяется подключением, способом запуска и конфигурацией внедрения.
Сотрудники могут искать сведения, работать с файлами, запускать расчёты и использовать приложения. Для каждого сценария компания определяет источники, доступные действия и место обработки.
Платформу можно развернуть на мощностях компании. Вы выбираете модели и внешние сервисы, меняете подключения и отзываете доступ; эксплуатационные ограничения фиксируются в профиле внедрения.
Практические риски
Проверка проводится на конкретном пути исполнения. Формальный запрет в инструкции или успешный ответ ИИ не заменяют испытание прав и ограничений.
Возможности
Защита охватывает весь путь поручения: кто обращается, какие данные доступны, где они обрабатываются, какие действия разрешены и что остаётся для проверки. Для службы безопасности важны и сами механизмы, и настройки, при которых они действуют.
01 / Защита и управление
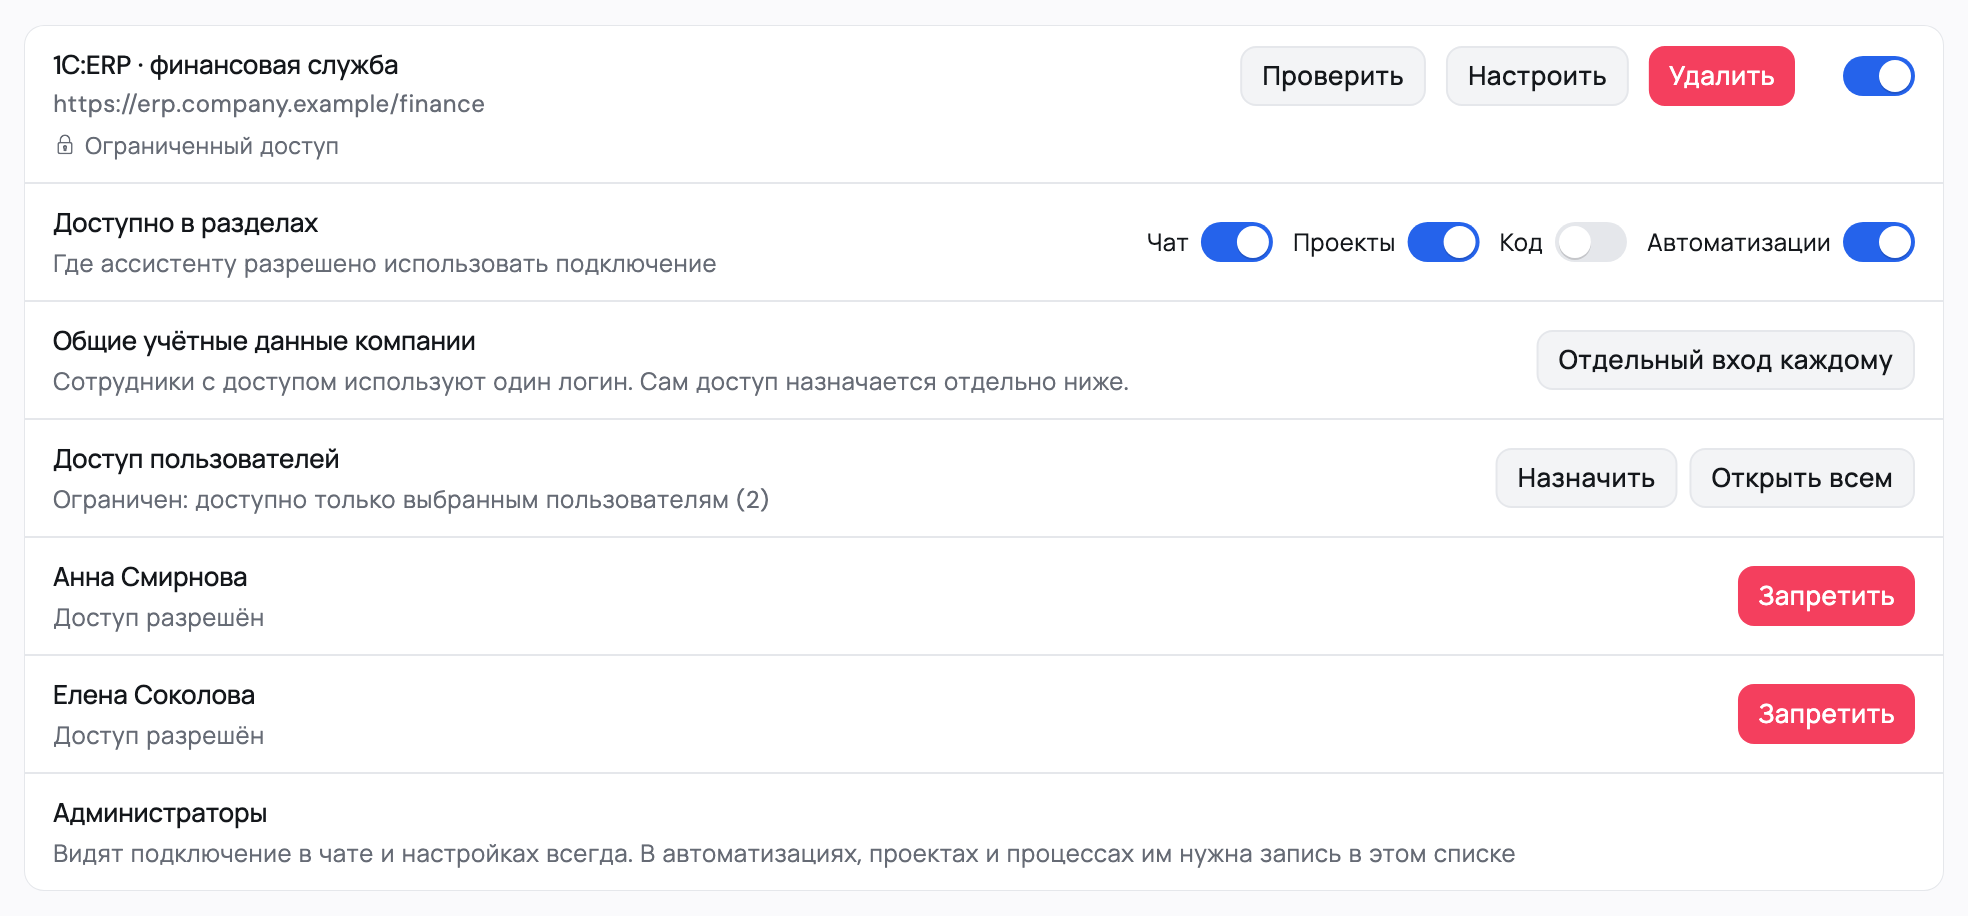
Работа начинается с учётной записи сотрудника и доступных ей ресурсов. В запросе можно описать задачу; права на рабочие системы задаются настройками платформы и самих источников.
Подключения и доступ сотрудников02 / Защита и управление
Аналитический запрос тоже может создавать нагрузку. Поэтому права чтения, время исполнения, объём выборки и параллельные обращения рассматриваются вместе с администратором рабочей системы.
Регулярные проверки и журнал запусков03 / Защита и управление
Подготовка ответа, приёмка документа и изменение записи — разные действия. Для записи нужны разрешения подключения и предусмотренный выбранным механизмом порядок подтверждения.
Проверка результатов и согласование04 / Защита и управление
Программа выполняется в выделенной рабочей среде. Доступ к ресурсам зависит от её конфигурации, подключений и сетевых правил.
Среда исполнения кода05 / Защита и управление
Письмо, веб-страница, PDF или результат MCP могут содержать текст, который пытается изменить поведение модели. Защита требует контроля полномочий и исполнения за пределами текста промпта.
Работа с внешними источниками06 / Защита и управление
Компания может разместить платформу на своих мощностях. Место хранения платформы и место выполнения модели определяются отдельно.
Обработка аудио и записей07 / Защита и управление
Защита персональных данных и коммерческой тайны начинается с состава разрешённых сведений, круга получателей и выбранного места обработки.
Работа с корпоративными документами08 / Защита и управление
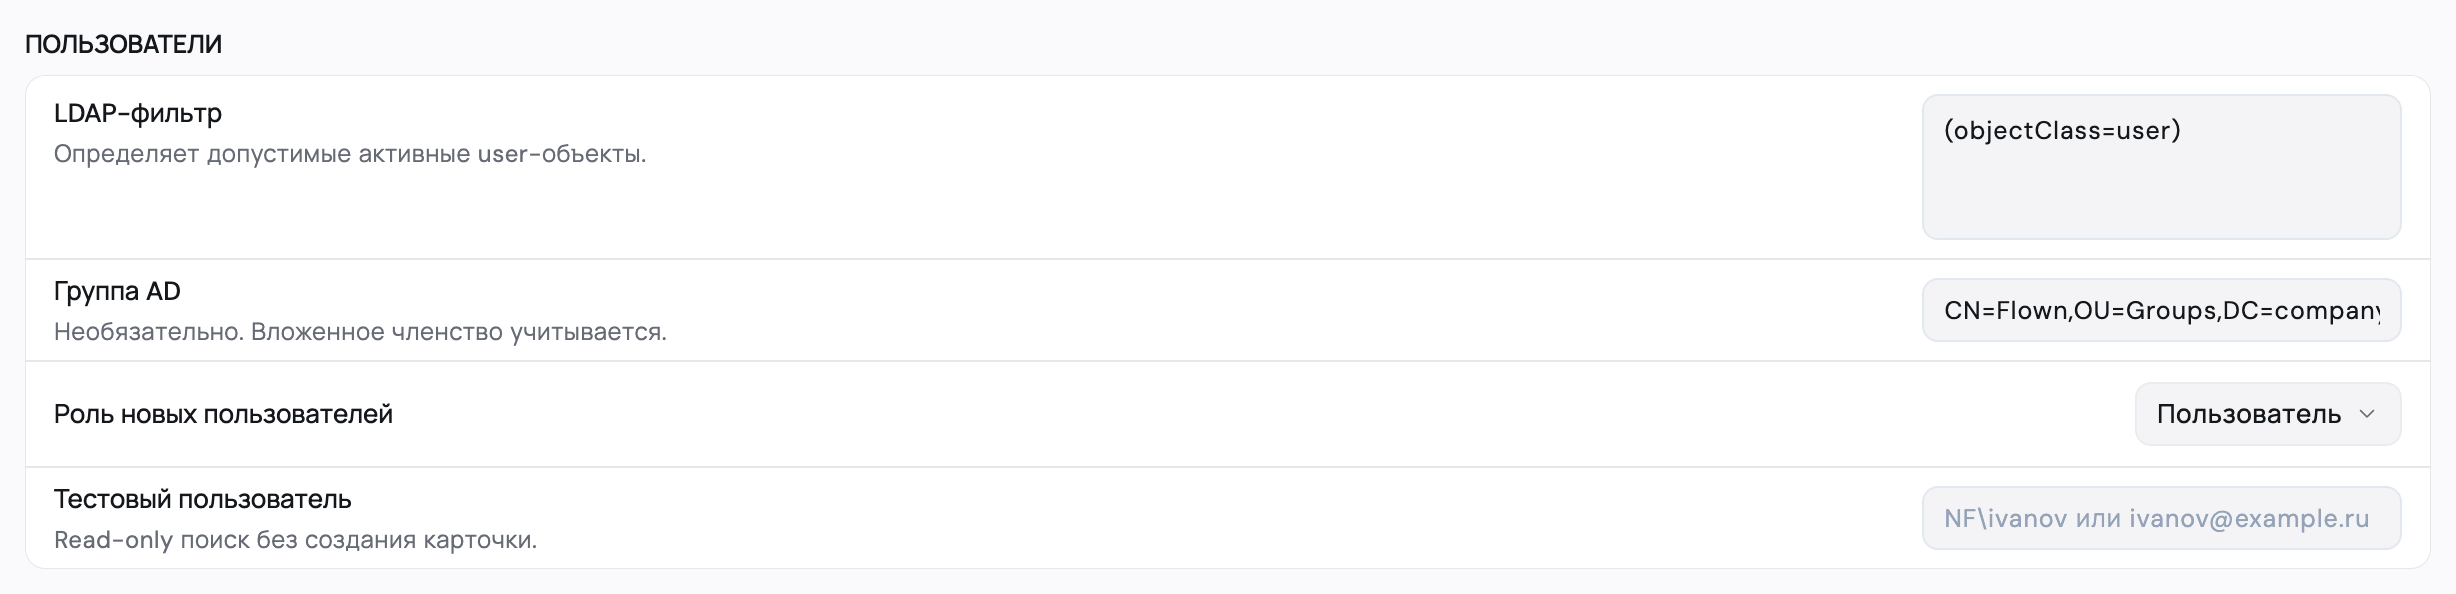
Корпоративный вход, права администрирования и доступ к рабочим объектам образуют отдельные уровни контроля.
Участники и совместная работа09 / Защита и управление
Для расследования нужны связанные события: учётная запись, действие, объект, время и результат. Разные подсистемы сохраняют собственную историю и данные исполнения.
Версии и результаты запусков10 / Защита и управление
У рабочих материалов, производных данных и технической диагностики разный жизненный цикл. Хранение в платформе, у внешнего обработчика и в резервной копии нужно рассматривать раздельно.
Рабочие материалы и постоянный контекст11 / Защита и управление
Навык, плагин или MCP расширяет возможности исполнителя. Его установка, запрошенные полномочия и доступ к корпоративным системам требуют отдельных решений.
Жизненный цикл расширений12 / Защита и управление
У компании должен быть порядок остановки работы, отзыва полномочий и восстановления. Технические функции платформы дополняются эксплуатационными правилами инфраструктуры.
Контроль этапов и результатовДля транскрибации выберите сервис распознавания и определите, где он обрабатывает записи. Доступ к файлам телефонии и возможность просмотра готовых расшифровок настраиваются для нужных сотрудников.
Сценарии транскрибацииДля российского бизнеса
Единая платформа помогает организовать управляемое использование инструментов: выбрать модели и обработчики, назначить рабочие подключения, ограничить исполнение и проверить действия. Конкретный профиль защиты формируется вместе с ИТ и службой безопасности.
Размещение, обработчики, права источников и сценарии работы с конфиденциальными сведениями.
Доступные операции, ограничения исполняемой среды и предусмотренное согласование изменений.
История изменений и запусков, управление доступом, порядок реагирования и восстановления.
Профиль защиты фиксируется для выбранной конфигурации: доступные ресурсы, обработчики, ограничения исполнения и программа испытаний. Обычный пользовательский запрос не является разрешением на снятие ограничений.
Задачи подразделений
01 / Доступ к 1С
02 / Нагрузка
03 / Внешние материалы
04 / Конфиденциальность
05 / Изменения
06 / Расследование
Для СБ, ИТ и владельцев систем
На выходе согласования нужны схема обработки, матрица доступа и программа испытаний. Настроенные ограничения проверяются на вашей конфигурации; необходимые интеграции и доработки включаются в отдельное ТЗ.
Где хранятся файлы, сообщения, результаты, журналы и резервные копии; какие обработчики получают данные.
Обычный сотрудник, администратор, агент, автоматизация и внешняя программа: разрешённые ресурсы и операции.
Права источника, объём и время выборки, параллельность, операции записи и критерии допустимой нагрузки.
Режим изоляции, доступные каталоги и сеть, ограничения ресурсов, передача секретов и остановка задач.
Категории и минимальный состав, маскирование по каждому пути, внешние получатели, хранение и удаление.
Контрольные письма, документы, веб-страницы и ответы инструментов с подменой инструкций; проверка последствий.
Какие события фиксируются, где есть авторство, кто видит содержимое, сроки хранения и способ выгрузки.
Отзыв полномочий, активные сессии, остановка работ, резервирование и фактическая проверка восстановления.
Механизмы платформы
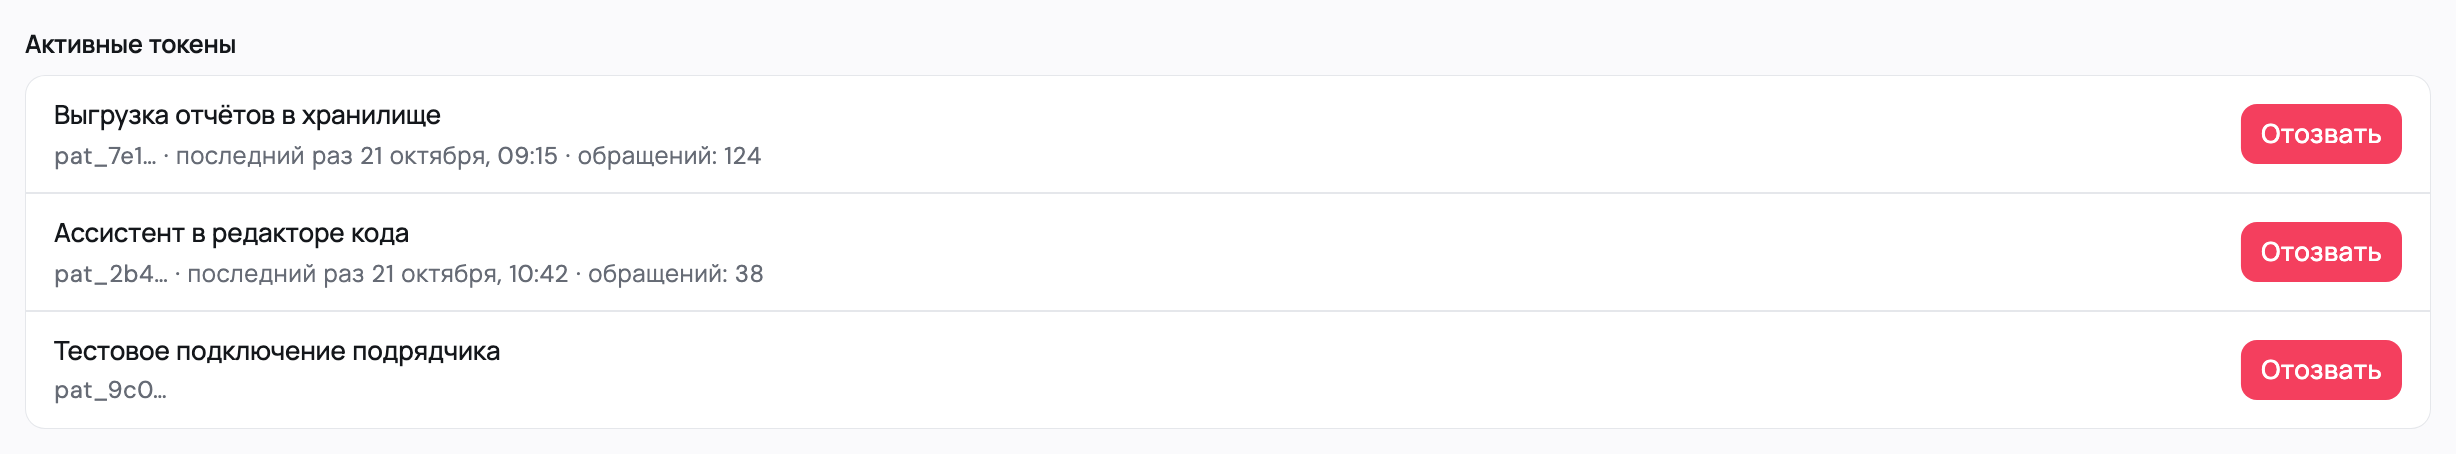
Каталог сотрудников, доступ к подключениям и объектам, ограничения операций, среда исполнения, механизмы маскирования, история изменений и запусков, управление токенами.
Конфигурация внедрения
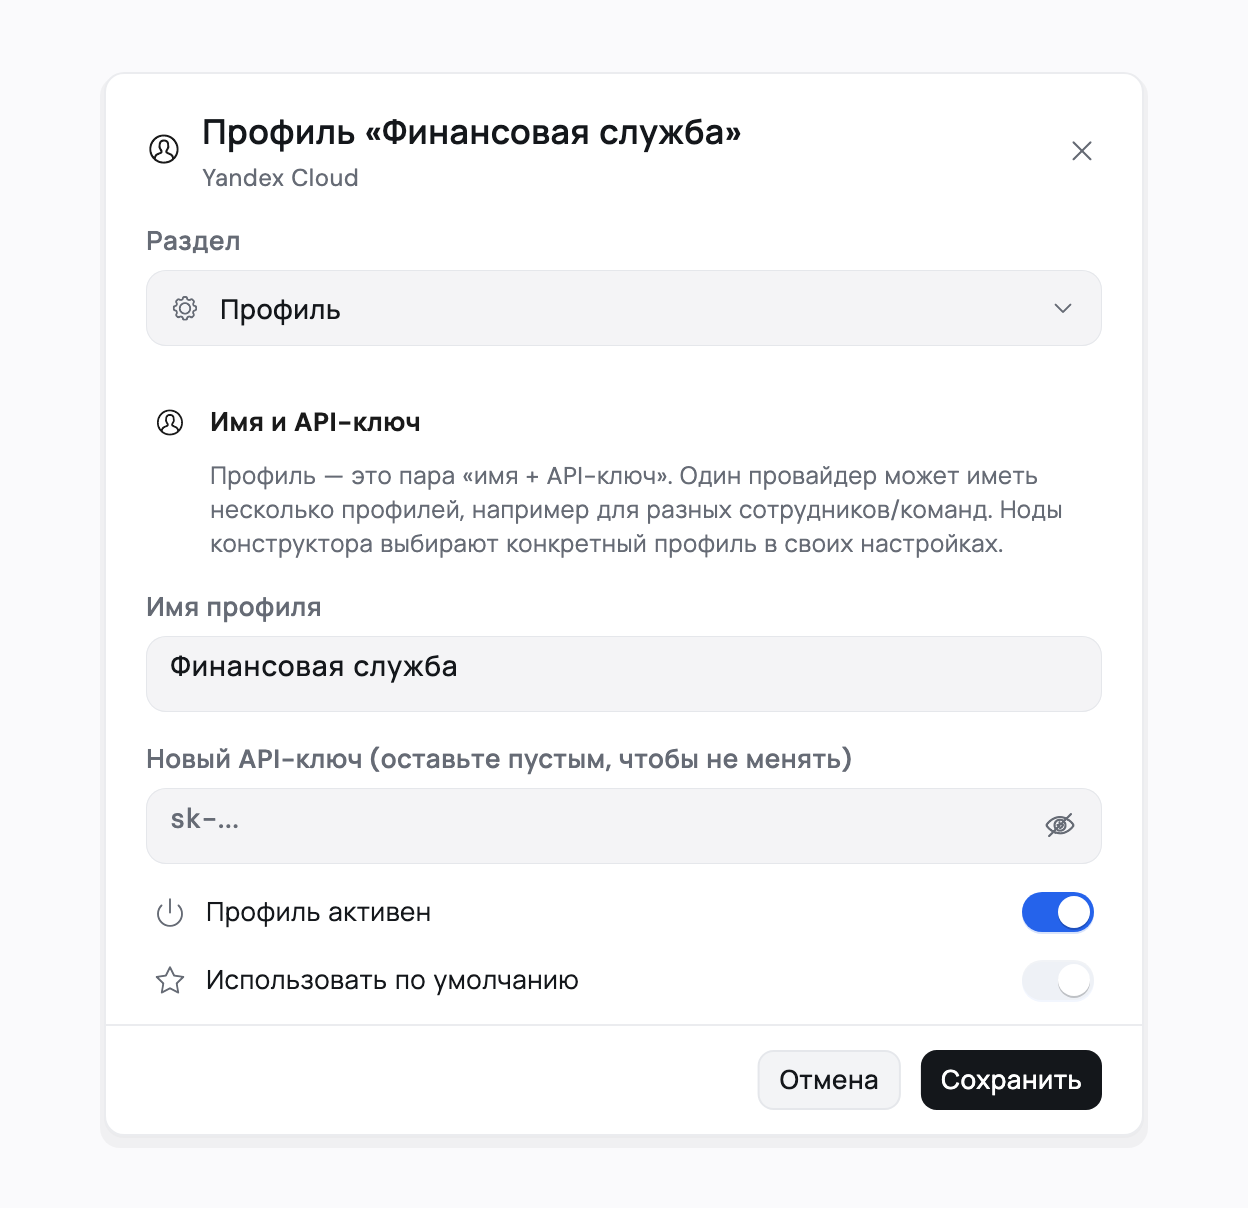
Размещение и сетевые правила, модели, учётные записи источников, лимиты нагрузки, сценарии обработки ПДн, политика хранения с учётом реализованных сроков и резервное копирование.
Интеграции и доработки
Полное DLP-покрытие всех каналов, SIEM, особый архив переписок, неизменяемое хранение журнала, дополнительные механизмы входа и управления ключами. Их готовность, охват и порядок приёмки согласуются отдельно.
Начните с рабочих систем, классов данных и действий, которые хотите разрешить сотрудникам. Обсудим ограничения и способ их проверки.
Вопросы
Текст запроса не предоставляет дополнительных прав, но риск зависит от разрешённых инструментов и учётной записи источника. Для аналитики используют минимальные права, проверяют ограничения обращений и отдельно согласуют операции записи. Права чтения тоже не исключают тяжёлый запрос: нагрузочный профиль нужно испытать на выбранном подключении.
Модель может ошибиться или получить вредоносную инструкцию из документа. Поэтому ограничения доступа, среды и сети должны действовать на уровне исполнения. Текстовое правило помогает организовать работу, но не заменяет проверку прав.
Такую гарантию давать некорректно. Защиту проверяют по последствиям: может ли подмена инструкции расширить доступ, вызвать запись, отправить файл или получить секрет. Минимальные полномочия, серверные проверки, изоляция и подтверждения ограничивают возможное воздействие.
Для этого нужно локально разместить не только платформу, но и используемые модели и обработчики, а внешние вызовы ограничить сетевыми правилами. Внешняя модель, распознавание речи, поиск, эмбеддинги или MCP могут создавать отдельные потоки передачи данных.
Нет оснований считать любой путь автоматически покрытым маскированием. Для выбранного сценария проверяются категории данных, форматы и место преобразования. Дополнительные каналы, вложения, логи и внешние инструменты включаются в проверку отдельно.
Компания должна определить допустимый режим работы с данными и условия поставщиков. Для внешней модели отдельно проверяются обучение на запросах, хранение и удаление. Размещение интерфейса на своём сервере не определяет условия внешнего API.
Обычный список личных чатов разделён по владельцу. При этом техническая диагностика позволяет уполномоченному администратору разбирать сообщения конкретного хода ИИ, а управление жизненным циклом имеет отдельные полномочия на данные. Готовый полный архив всех переписок и особый порядок доступа для расследований нельзя считать включёнными по умолчанию.
Механизмы различаются для интерактивного действия, автоматизации, MCP и терминала. При внедрении проверяются все разрешённые пути; права источника и политика исполнения должны соответствовать требованиям компании. Наличие одной карточки подтверждения не доказывает охват всех интеграций.
Доступ нужно отозвать в учётной записи, подключениях и внешних токенах, а при необходимости — в исходных системах. Проверка активных сессий, уже запущенных задач и синхронизации каталога входит в регламент отключения.
Их нельзя считать включёнными возможностями любой поставки. Нужные интеграции, способы входа, защита журнала и корпоративное архивирование оформляются отдельными требованиями, сопоставляются с доступной конфигурацией и проверяются при внедрении.
Нет. Состав технических и организационных мер определяется для конкретных данных, процессов и инфраструктуры. Сертификация, уровень защищённости и договорные обязательства подтверждаются соответствующими документами, а не описанием функций на сайте.
Схему размещения, классы данных, список рабочих систем, требуемые операции, модель доступа, внешние сервисы и требования к журналам. На этой основе составляются матрица контроля, программа испытаний и перечень настроек, интеграций или доработок.